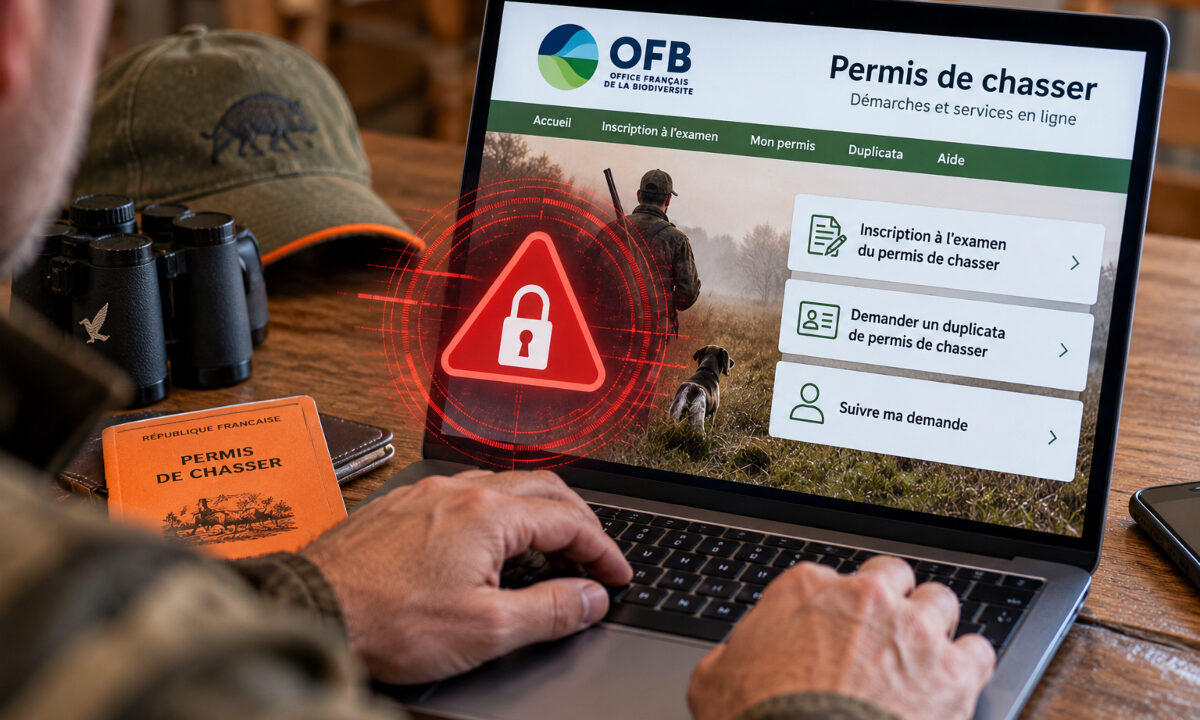
L’application du permis de chasser gérée par l’Office français de la biodiversité a été victime d’une nouvelle cyberattaque le 4 octobre. Les données personnelles d’environ 1 200 usagers ont été compromises. Dans une mise à jour publiée le 12 octobre, l’OFB annonce le rétablissement du service, après avoir déposé plainte et averti les autorités compétentes.
Une nouvelle cyberattaque contre l’OFB
C’est une affaire qui mérite toute l’attention des chasseurs français. Le 4 octobre dernier, l’Office français de la biodiversité (OFB) a découvert une attaque informatique visant son application consacrée au permis de chasser. Le service concerné permet notamment aux futurs chasseurs de s’inscrire à l’examen, mais également aux détenteurs d’un permis de demander un duplicata. L’attaque a entraîné un accès non autorisé à des données personnelles appartenant à certains usagers ayant récemment effectué ces démarches. Selon le bilan communiqué par l’établissement public, environ 1 200 personnes sont concernées. L’incident est d’autant plus préoccupant que l’application avait déjà été touchée par une cyberattaque au début de l’année 2026. Cette nouvelle compromission soulève donc des interrogations légitimes sur la sécurité des informations confiées à cette plateforme administrative.
Quelles données personnelles ont été compromises ?
L’OFB confirme que les pirates informatiques ont pu accéder à des données personnelles, sans détailler dans sa dernière communication l’intégralité des informations concernées. Le risque ne doit pas être minimisé. Les démarches liées au permis de chasser nécessitent la communication de renseignements permettant d’identifier les candidats ou les détenteurs du document. Les informations susceptibles d’intéresser des fraudeurs peuvent notamment comprendre des éléments d’identité et des coordonnées, susceptibles d’être exploités pour élaborer des tentatives d’escroquerie crédibles. L’établissement apporte toutefois une précision rassurante : selon les résultats de ses investigations, aucune donnée relative à la santé, aux comptes bancaires ou à la détention d’armes n’est concernée par cette attaque. Il convient donc de distinguer les données personnelles compromises des informations plus sensibles que l’OFB indique ne pas avoir été touchées. À ce stade, l’organisme ne précise pas publiquement l’identité des auteurs de l’attaque ni les circonstances techniques exactes de l’intrusion.
Les victimes informées, une plainte déposée
Face à cette nouvelle atteinte à la sécurité de son système informatique, l’OFB a engagé plusieurs démarches. Dans son communiqué actualisé le lundi 12 octobre, l’établissement indique que les quelque 1 200 personnes concernées ont été informées rapidement de l’incident. Une plainte a également été déposée auprès de l’unité nationale cyber de la Gendarmerie nationale. L’Office a par ailleurs notifié la violation de données à la Commission nationale de l’informatique et des libertés (CNIL) ainsi qu’à l’Agence nationale de la sécurité des systèmes d’information (ANSSI). Ces démarches s’accompagnent d’investigations techniques et de mesures destinées à renforcer la protection de la plateforme. L’établissement présente également ses excuses aux usagers affectés par l’incident et par l’interruption temporaire de ses services.
Le site du permis de chasser de nouveau accessible
Par mesure de précaution, l’OFB avait suspendu l’accès à l’application après la découverte de l’attaque. Cette interruption visait à permettre aux équipes informatiques d’analyser la situation et de mettre en œuvre les mesures nécessaires avant la réouverture du service. Bonne nouvelle pour les candidats à l’examen et les chasseurs ayant besoin d’effectuer une démarche administrative : dans sa mise à jour du 12 octobre, l’établissement annonce que le site du permis de chasser est désormais pleinement accessible. Les inscriptions et les demandes de duplicata peuvent donc reprendre par l’intermédiaire de la plateforme officielle. Ce rétablissement ne met cependant pas fin aux risques liés à l’éventuelle exploitation des informations personnelles auxquelles les pirates ont pu accéder.
Attention aux courriels et appels frauduleux
L’OFB recommande expressément aux usagers de redoubler de vigilance face aux tentatives de fraude. Les personnes ayant récemment sollicité un duplicata ou une inscription à l’examen doivent notamment se méfier des courriels, SMS ou appels inhabituels faisant référence à leur permis de chasser. Un escroc disposant de certaines informations personnelles pourrait en effet tenter de se faire passer pour un interlocuteur officiel afin d’obtenir des renseignements complémentaires, des coordonnées bancaires ou un paiement. Les chasseurs ne doivent donc communiquer aucune information sensible en réponse à une sollicitation dont ils ne peuvent vérifier l’origine. En cas de doute, il est préférable de contacter directement l’OFB par ses canaux officiels, sans utiliser les liens ou numéros éventuellement fournis dans un message suspect. Les usagers souhaitant obtenir des précisions sur la protection de leurs données peuvent également contacter le délégué à la protection des données de l’établissement à l’adresse [email protected].
Une question de confiance pour les chasseurs
Cette nouvelle cyberattaque rappelle que la sécurité des données personnelles constitue un enjeu majeur pour les services administratifs dématérialisés. Les chasseurs et les candidats à l’examen n’ont d’autre choix que de transmettre les informations nécessaires à leurs démarches aux organismes habilités à les traiter. Ils doivent pouvoir attendre en retour un niveau de protection adapté. L’OFB affirme avoir pris les mesures techniques nécessaires pour sécuriser l’application et permettre sa réouverture. Il reste désormais à comprendre comment cette nouvelle attaque a pu se produire, quelques mois seulement après un précédent incident, et quelles garanties permettront d’éviter sa répétition. Pour les quelque 1 200 personnes touchées, la vigilance demeure indispensable. Et pour l’établissement public, cette affaire souligne l’importance de restaurer durablement la confiance des usagers dans la sécurité de leurs données personnelles.




Laisser un commentaire